
理解网关:从反向代理到服务网格
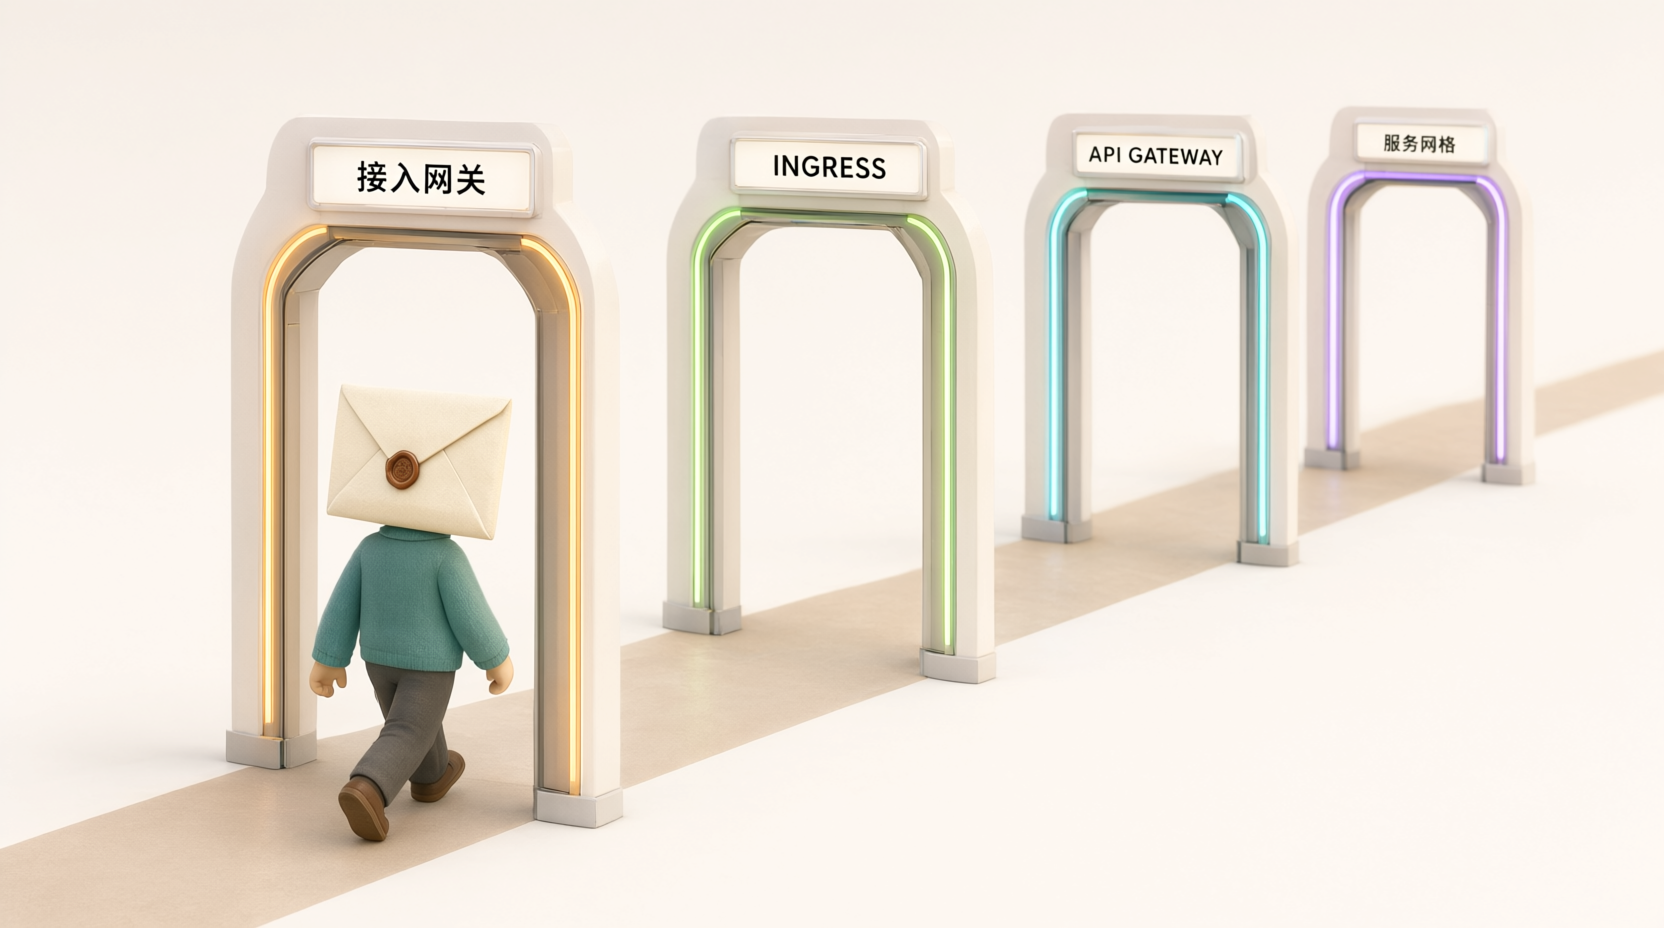
文中所有实测数字均来自演示用的本机环境,不是产品性能排名;概念配图为 AI 生成。
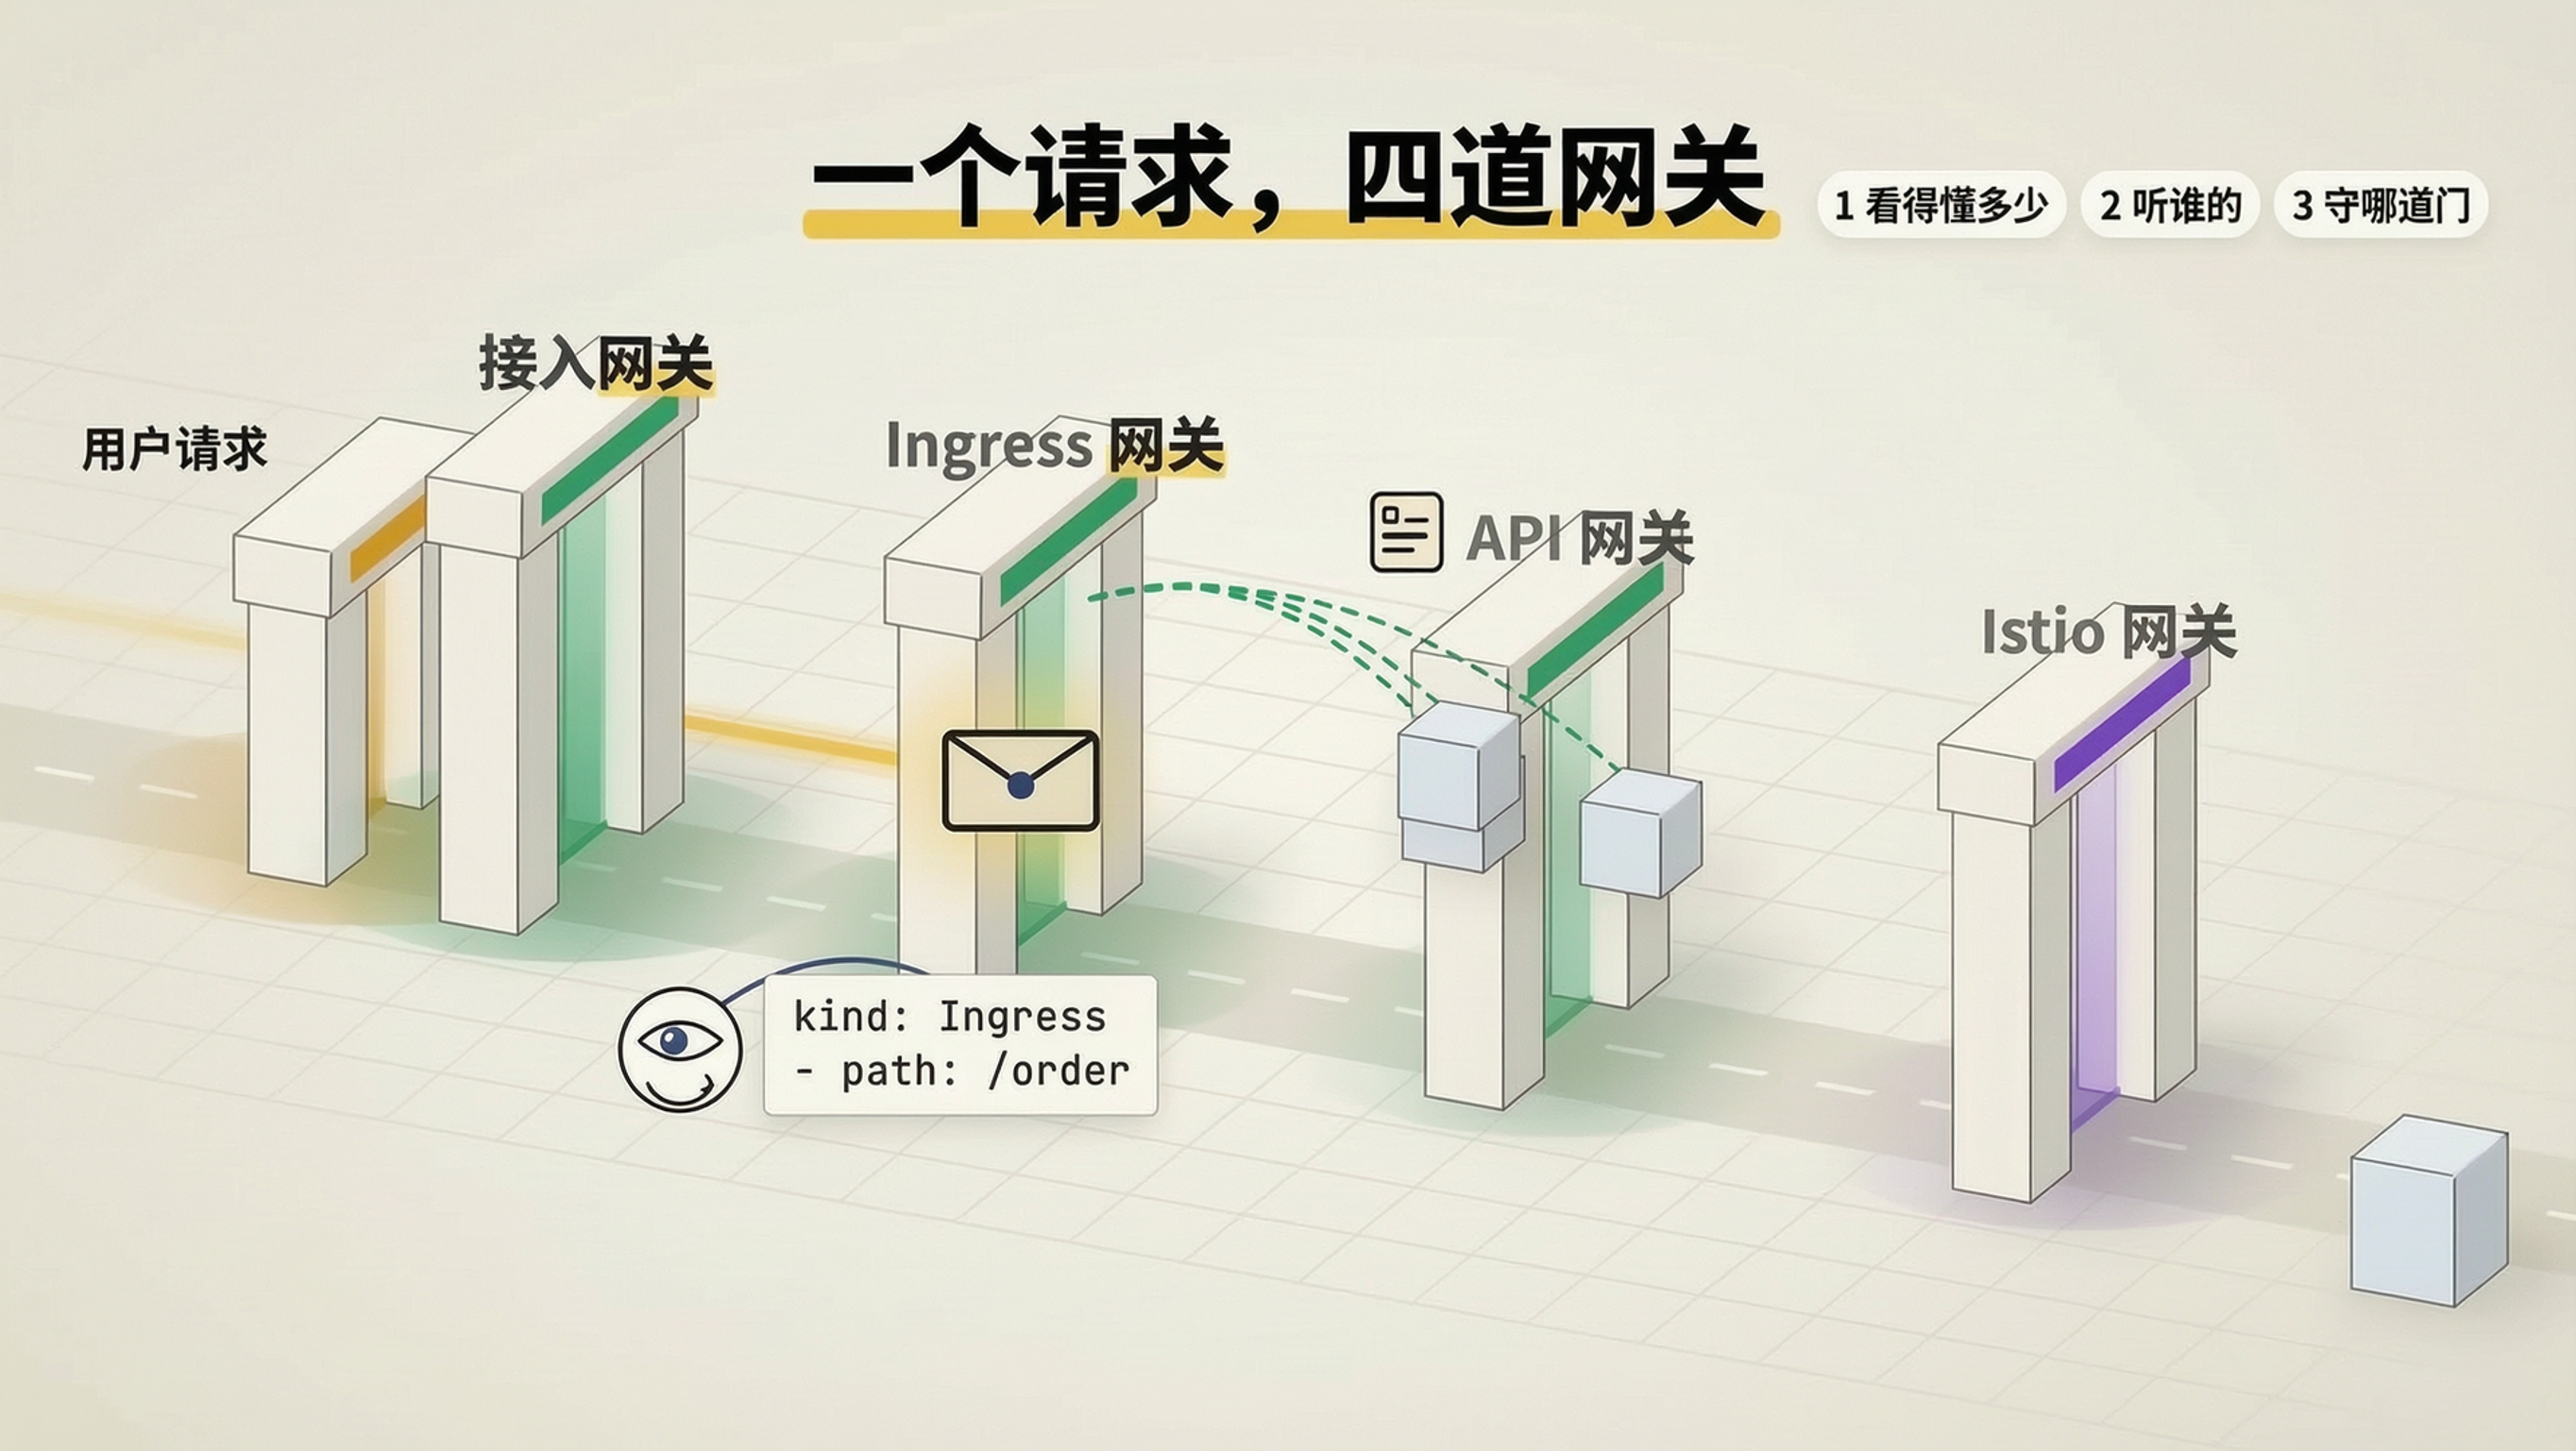
同一个请求,为什么架构图里有好几道都叫"网关"的门?Nginx、Kong、APISIX、Spring Cloud Gateway、Ingress、Gateway API、Envoy Gateway、Istio……网上的文章往往是一个名字讲一篇,看完只记住了一串名字。
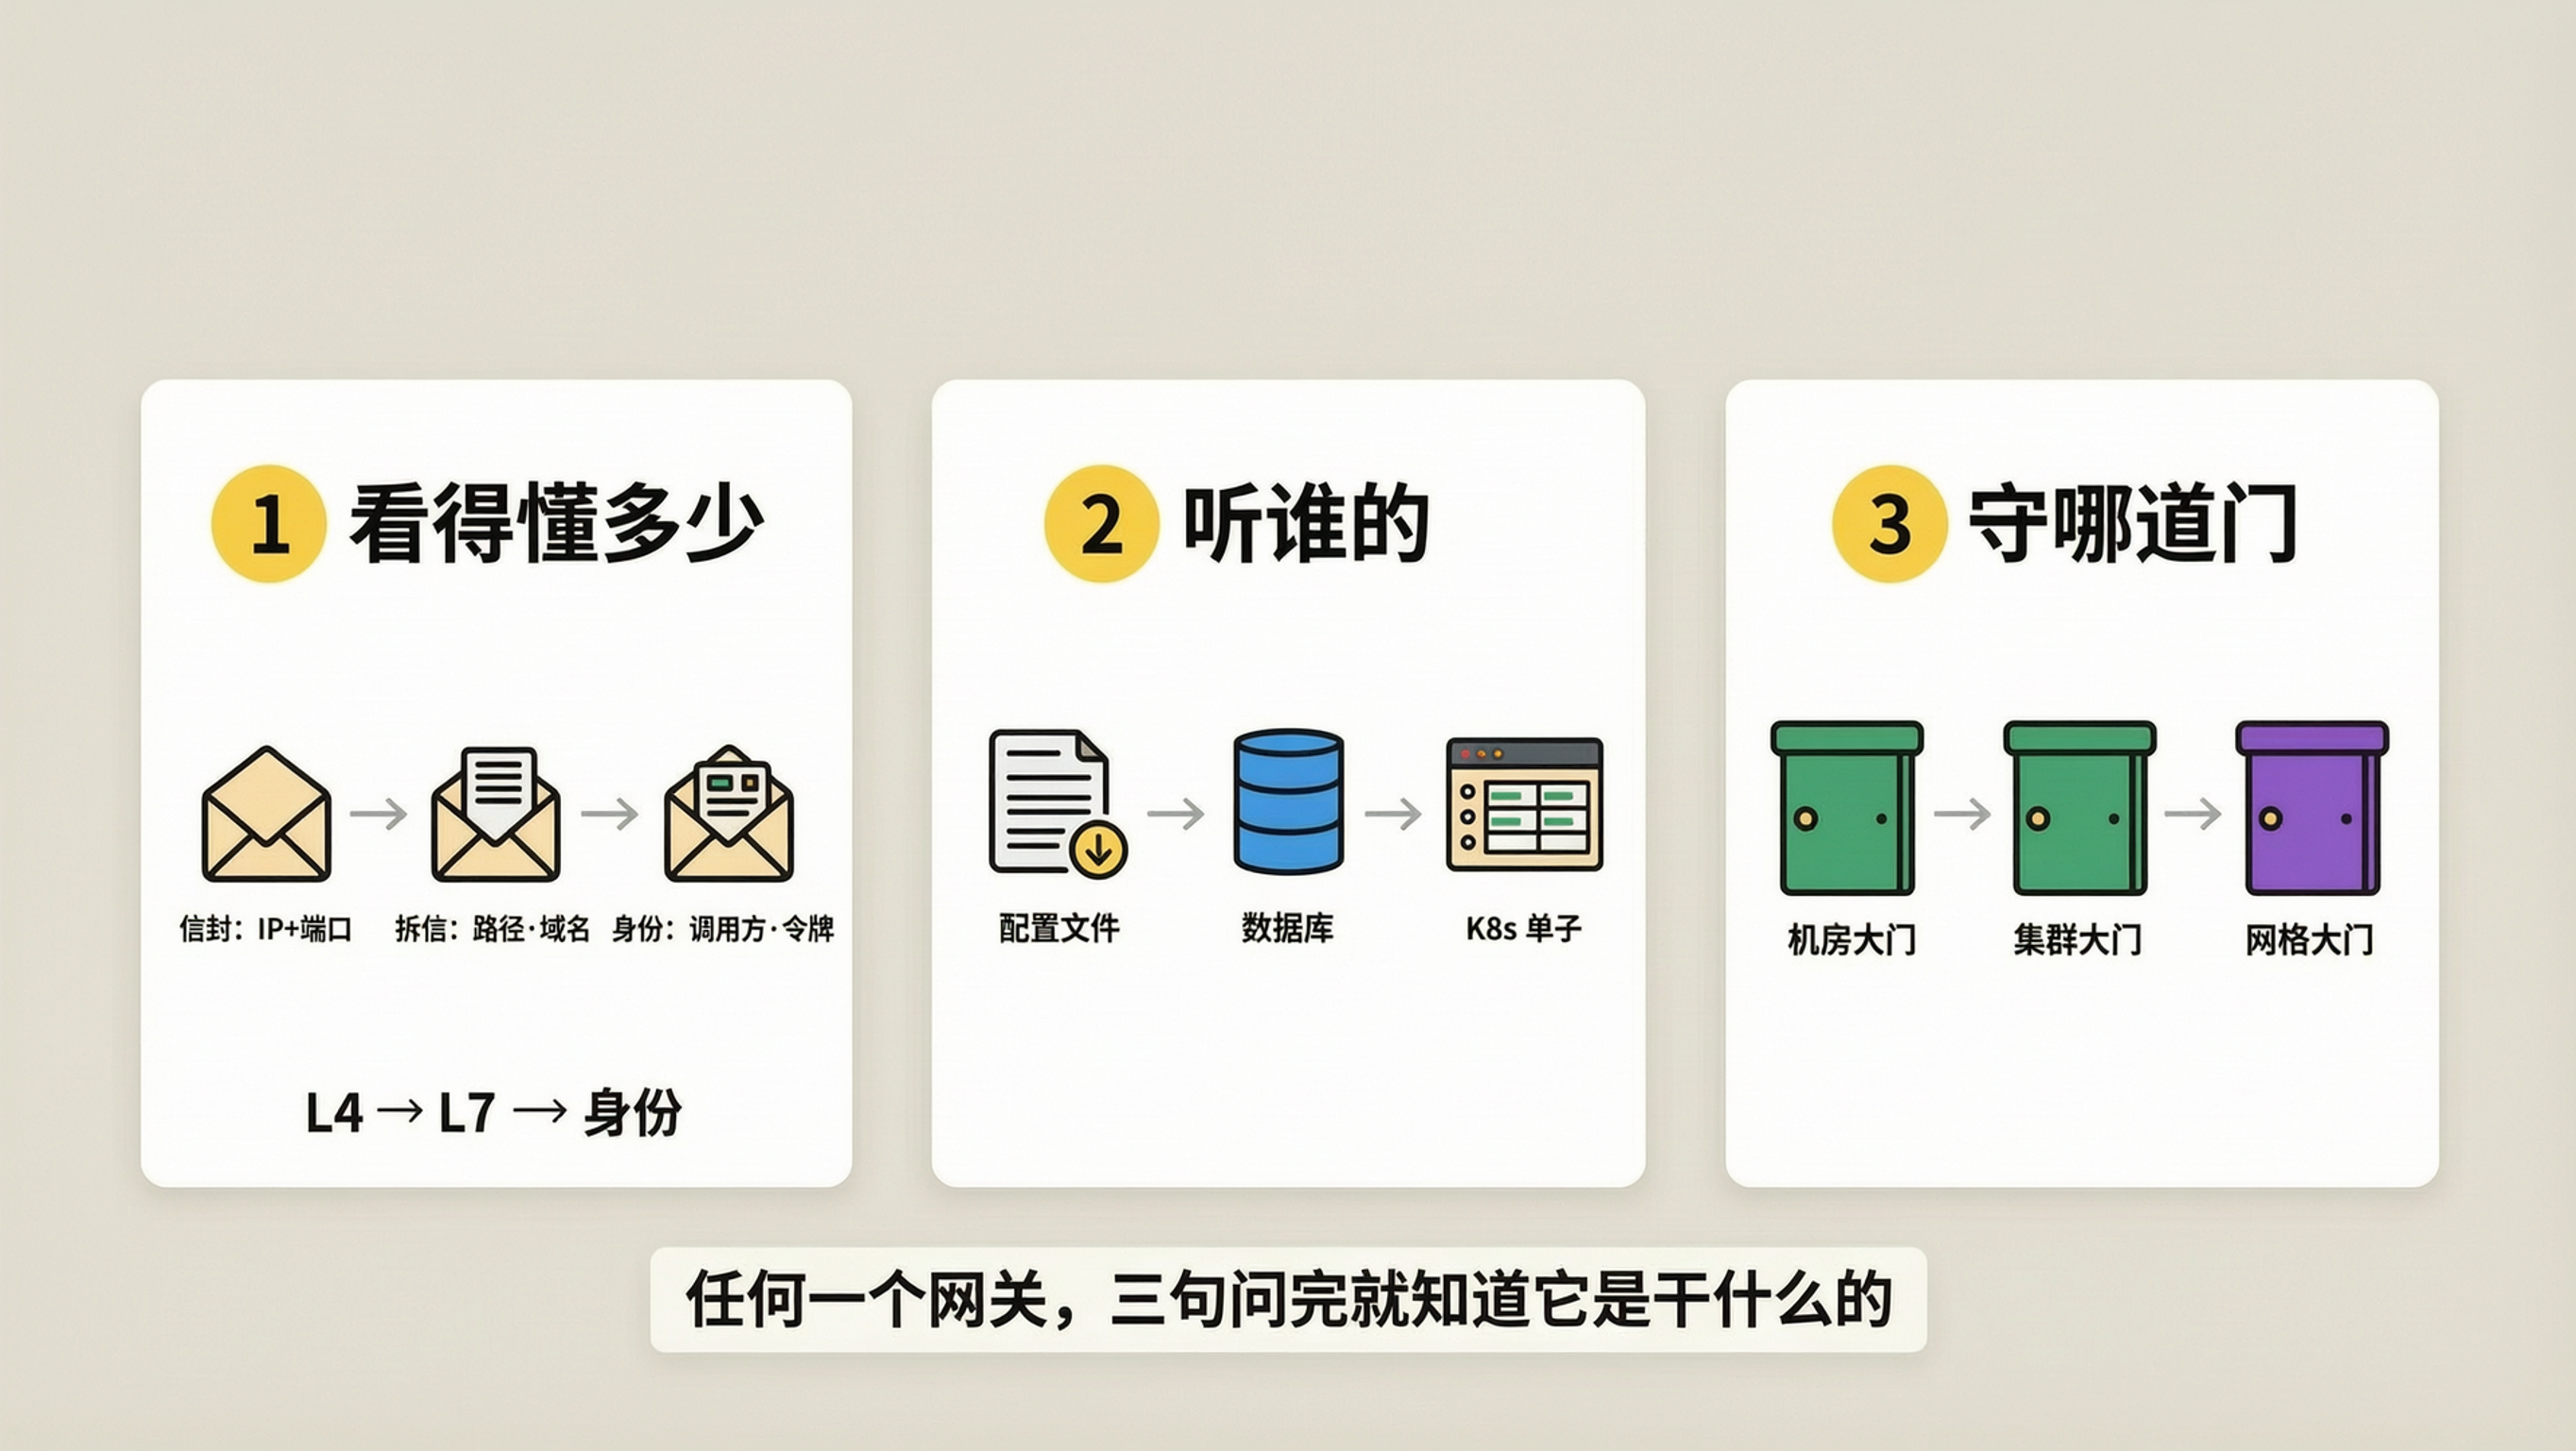
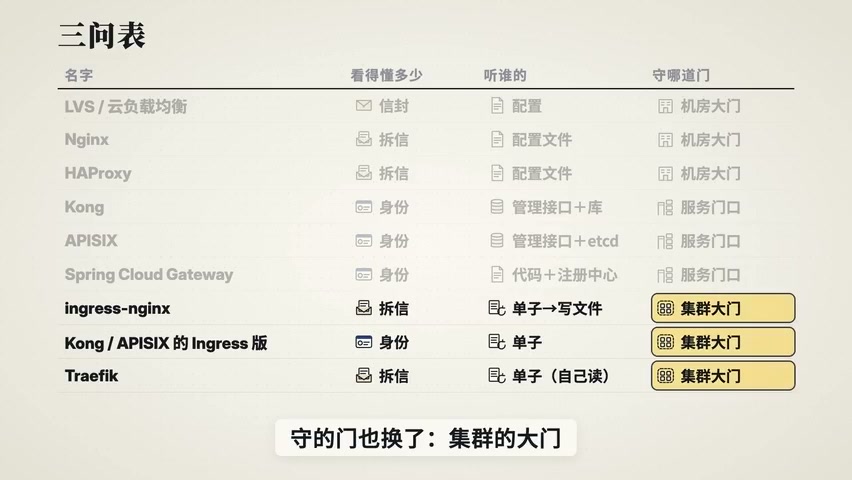
这篇文章换一种办法:不背名字,只问三个问题。任何一个网关,三句问完就知道它是干什么的、跟别的哪里不一样:
- 它看得懂多少?(四层还是七层,认不认调用方身份)
- 它听谁的?(配置文件、数据库,还是 K8s 里的规则单)
- 它守哪道门?(机房大门、集群大门,还是服务之间的门)
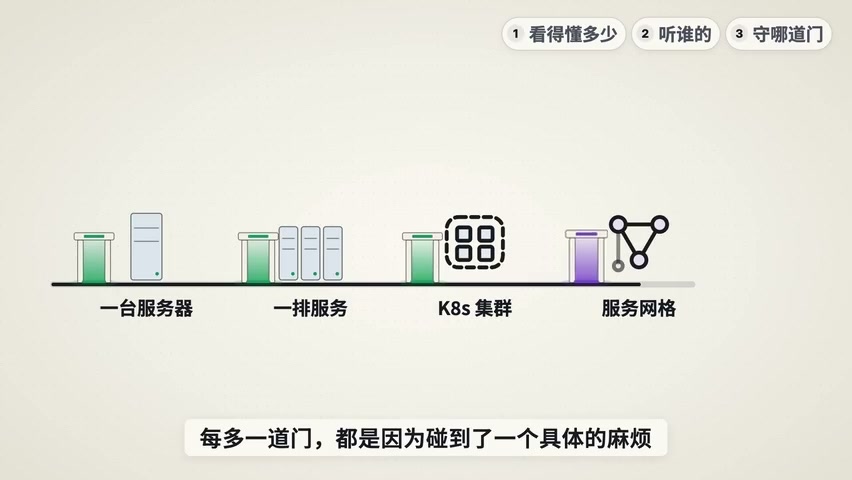
整个故事从一家只有一台服务器的网店讲起。每多一道门,都是因为碰到了一个具体的麻烦——复杂架构从来不是设计出来的,而是简单架构一步步长出来的。
第一道门:Nginx——反向代理与负载均衡
最开始,网店只有一台服务器。用户直接连上来:发图片、HTTPS 加解密、陪网速慢的用户耗着,全压在写业务的那个程序身上。
办法是在它前面放一个 Nginx:请求都先交给它,它替服务器收下请求,再转给后面。这叫反向代理。为什么叫"反向"?你上网时公司用的代理是替你出门办事,叫正向代理;这个反过来,替服务器在门口接请求——图片它自己发,HTTPS 它来解密,慢用户它来陪,后面的程序只管算业务。
生意好了,一台服务器不够,加到 3 台。Nginx 把请求轮流分给这 3 台,哪台挂了先不给它——这就是负载均衡。
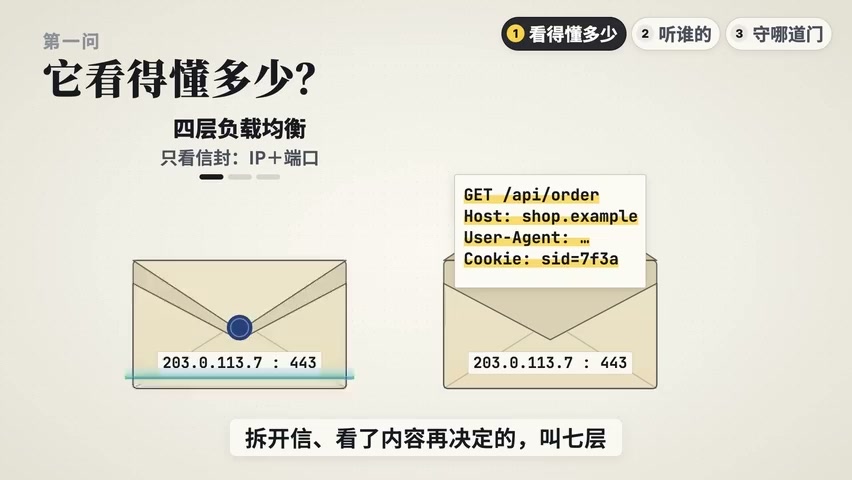
看得懂多少:信封与信
把请求想成一封信:信封上写着地址(对方的 IP 和端口),拆开信封,里面才是 HTTP——要哪个域名、哪条路径、带着什么头。
- 只看信封就转发的,叫四层(L4)负载均衡;
- 拆开信看了内容再决定的,叫七层(L7)。
Nginx 会拆信:/api 送给业务程序,/static 留给自己发图片。四层做不到这一点——它根本没看见路径。
那四层有什么用?正因为不拆信,它又快又省。Nginx 自己也得部署好几台,谁把流量分给这几台 Nginx?通常就是在外面再放一层四层:机房里常见 LVS(章文嵩 1998 年发起,后来进了 Linux 内核),云上就是云厂商卖的负载均衡产品。
听谁的、守哪道门
Nginx 听一个文本文件——它的配置文件。后端有哪几台写死在里面,要改就改文件再 reload。机器一年也换不了几回,这样最稳。
它守的是机房的大门:外面的流量都从这儿进来。这一层的特点是稳、轻、快。
麻烦,是从服务变多开始的。
第二道门:API 网关——鉴权与限流
网店越做越大,一个程序拆成了几十个服务:用户、订单、支付、库存,接口还开放给了手机 App 和合作方。
这时每个服务都在重复写同样几件事:
- 来的是谁?先验登录(鉴权);
- 这个合作方一天只许调用 1 万次,超了要拦(限流);
- 请求被人截下来再发一遍怎么办?要验签名和时间(防重放);
- 每个接口被调用了多少次、有多慢,都要统计(监控)。
几十个服务,个个写一遍;验登录的规矩一改,要改几十个地方。最自然的想法是:这些事不归业务管,搬到门口,进门时一并处理。
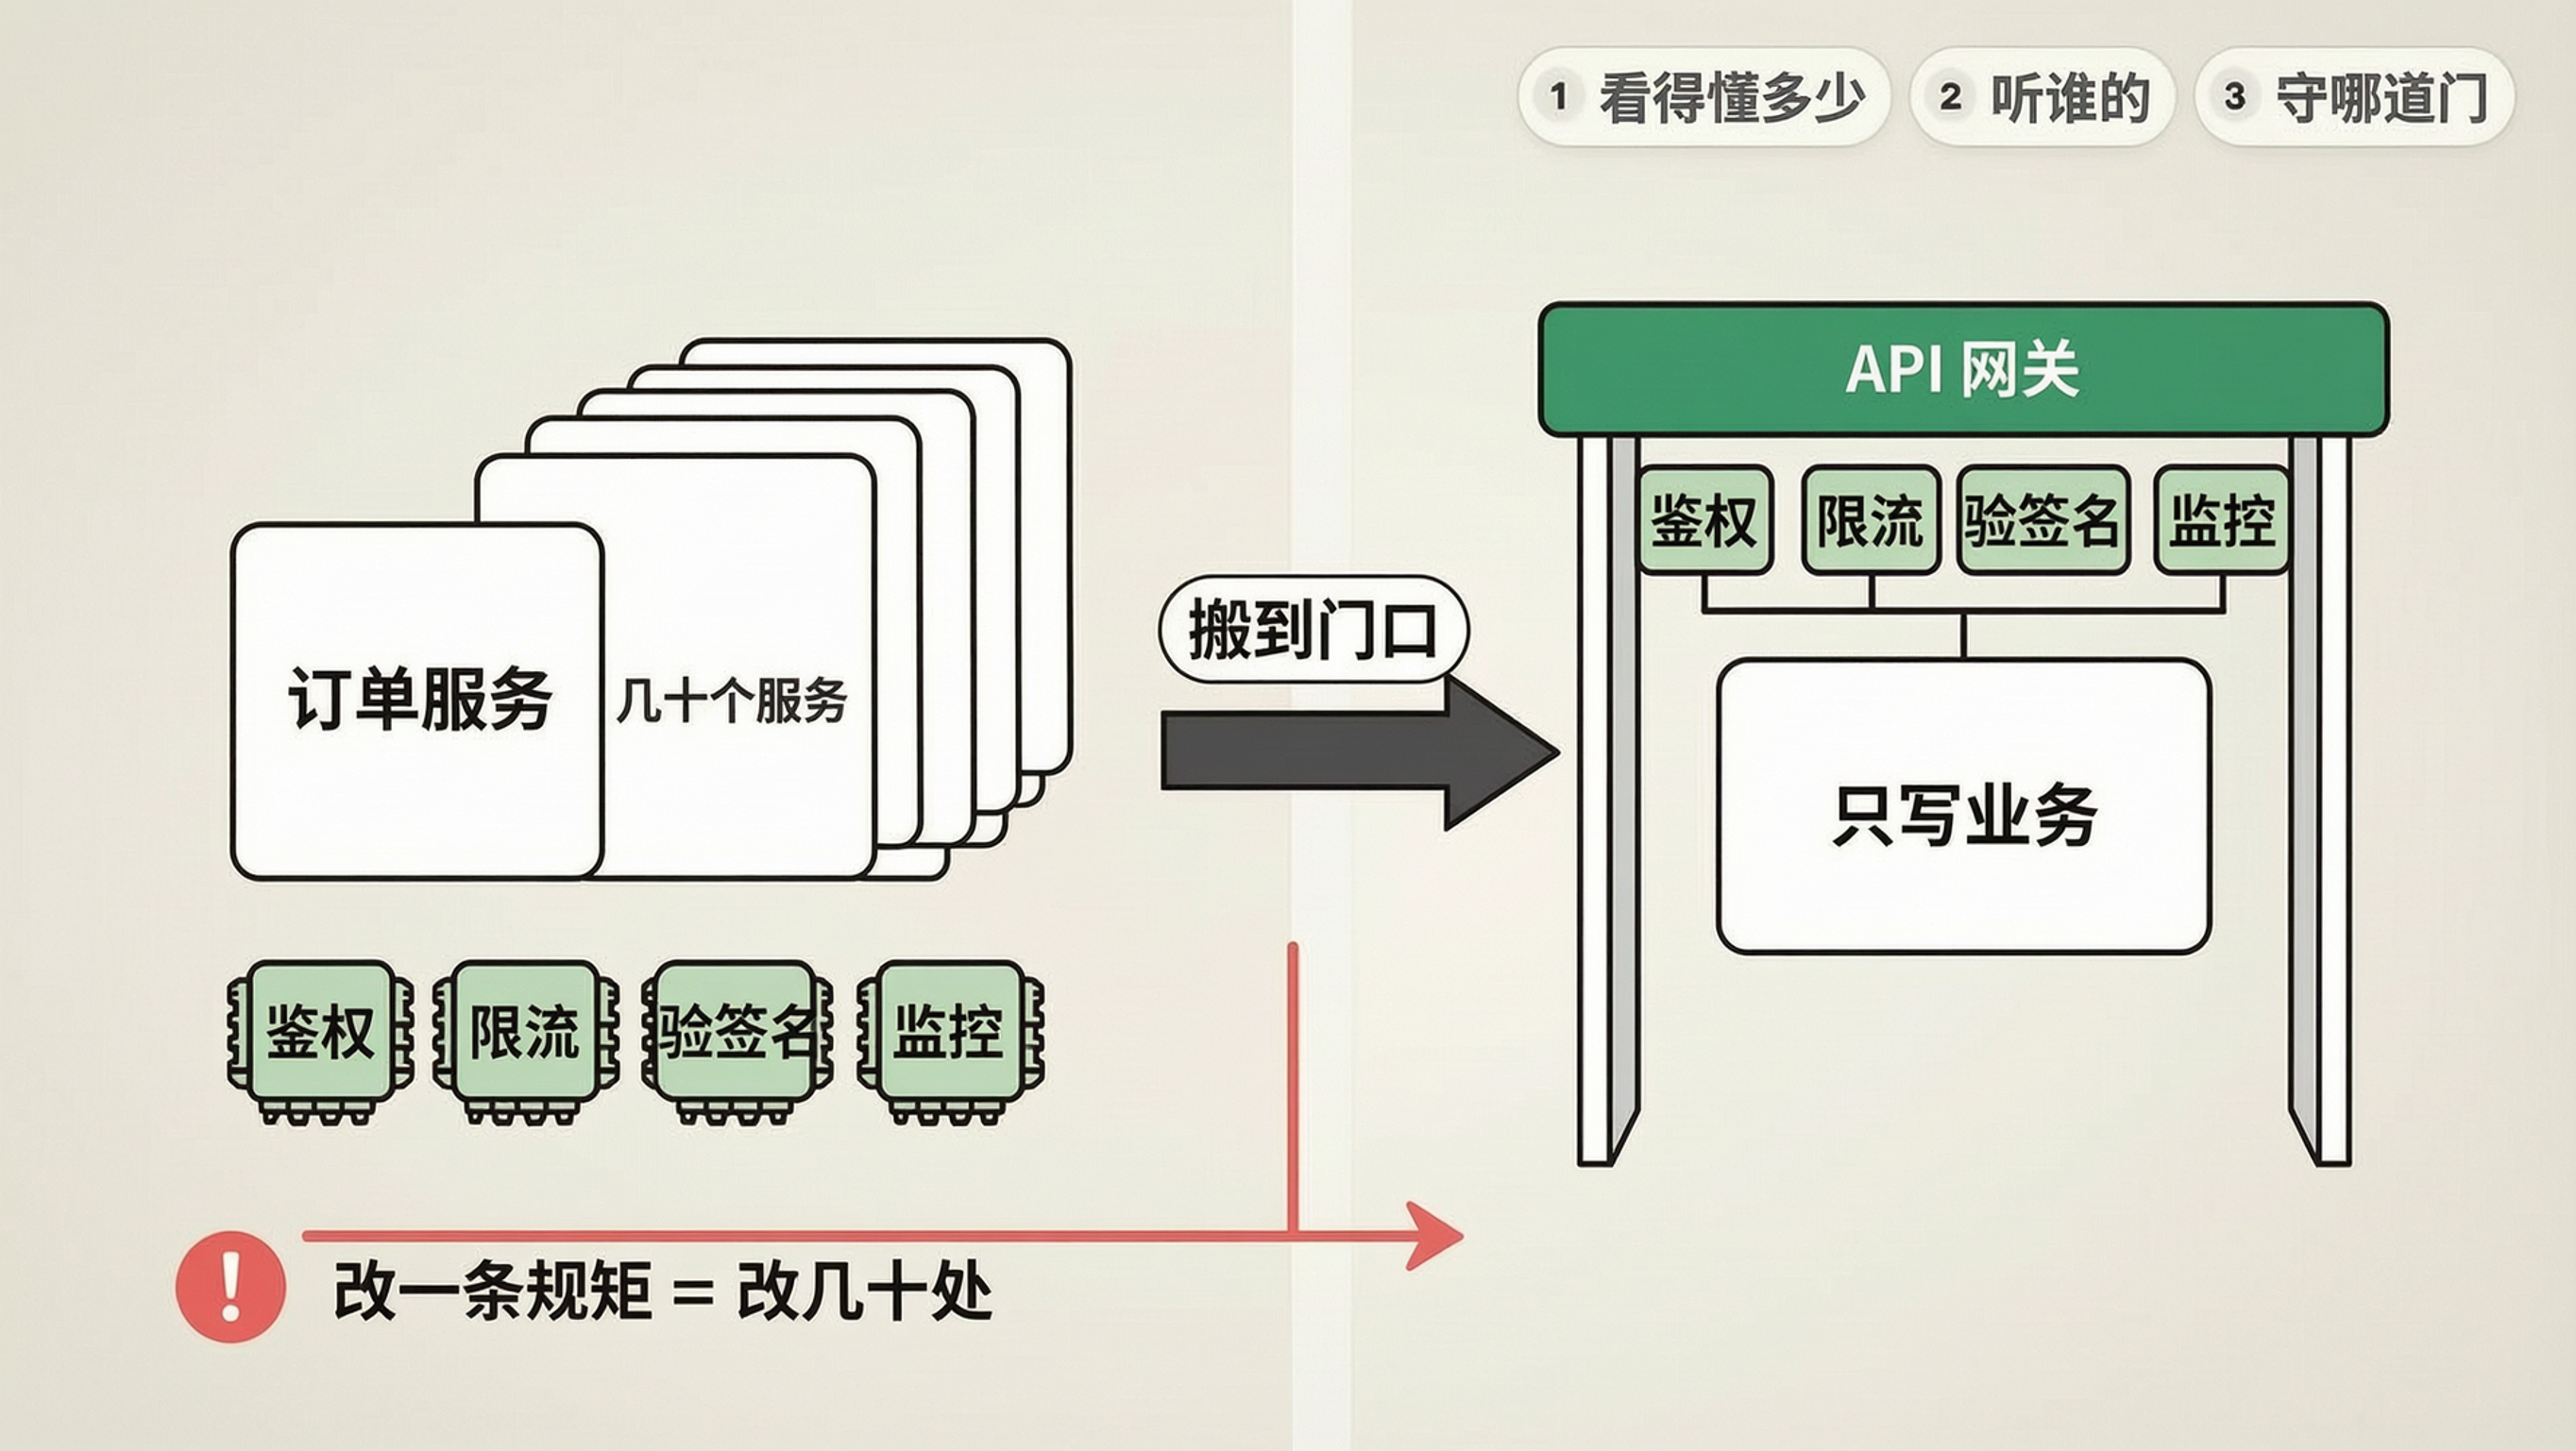
门口不是有 Nginx 吗?让它办行不行?按路径分发它没问题,可它的配置里只有域名、路径、后端——没有"调用方"这个概念。谁在调用?它还剩几次配额?Nginx 答不上来。
要做也行:Nginx 里能嵌入脚本。真有人就这么做了,还做成了产品——Kong 和 APISIX。它们里面其实就是 Nginx,准确说是 OpenResty(Nginx + Lua)。本机跑一个 APISIX 看进程:nginx master 后面跟着的程序叫 OpenResty——引擎一样。
那不一样在哪?还是三个问题
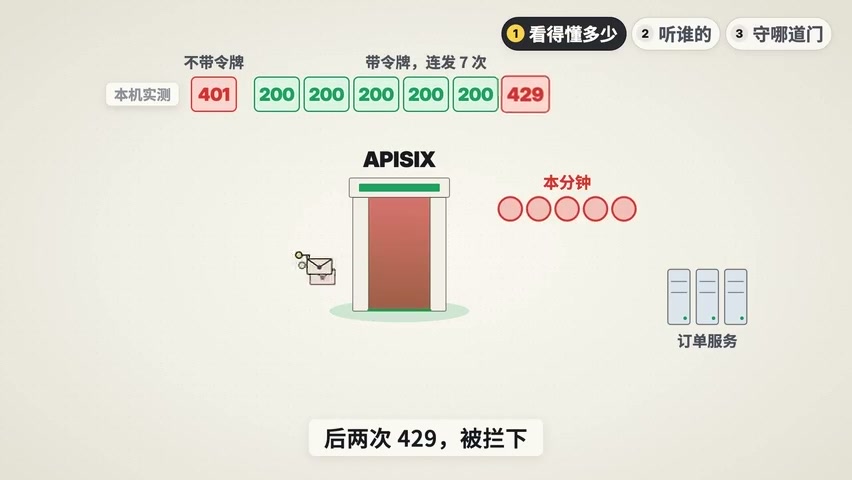
看得懂多少? 它多拆了一层,读到了信里的"身份"——哪个调用方、带着什么令牌,所以限流能按人来。实测:给某个调用方设置"每分钟只能来 5 次",不带令牌请求返回 401;带上令牌连发 7 次,前 5 次 200,后 2 次 429 被拦下。
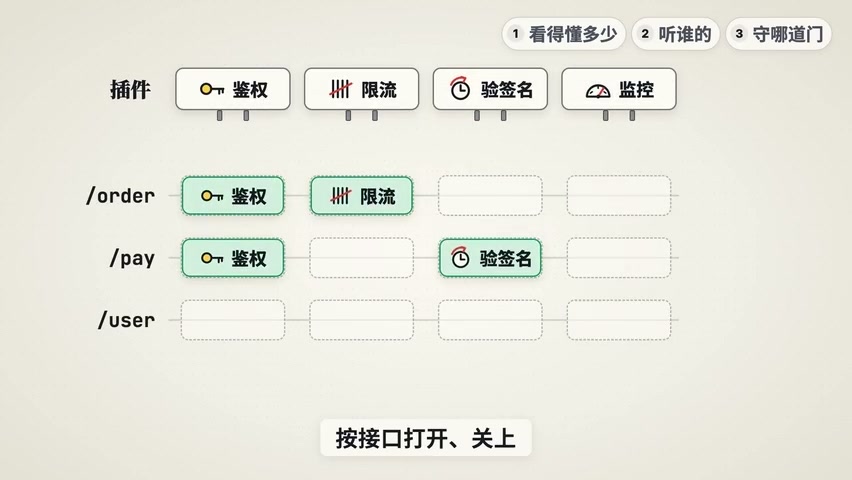
听谁的? 它不读配置文件,而是开着一个管理接口,规则存进数据库(APISIX 用 etcd,Kong 用 Postgres)。改规则不用 reload——实测一条命令加上鉴权和限流,11 毫秒就生效了,Nginx 进程一个没换。
鉴权、限流、验签名、监控做成插件,按接口打开、关上。这类东西叫 API 网关:它关心的是 API 和调用方,不只是流量往哪走。
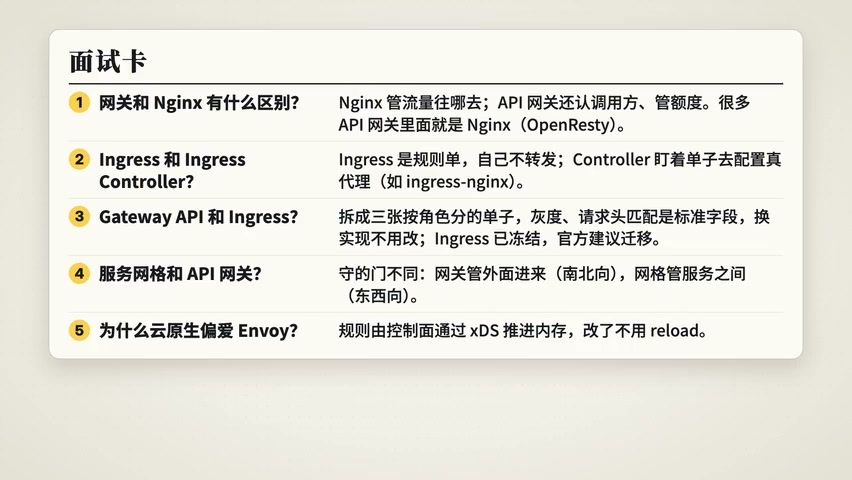
Nginx 和 API 网关的区别就在第一问:Nginx 管流量往哪去;API 网关还管"谁能来、能来几次"。两者也常常一起出现——外面负载均衡,后面才是 API 网关。
Java 团队的另一条路:Spring Cloud Gateway
Java 生态还有一种常见做法:Spring Cloud Gateway,它干脆就是一个 Java 程序。路由写在代码或配置里——满足什么条件、过哪些过滤器、送到哪个服务;服务在哪,它去注册中心(比如 Nacos)查。
Spring Cloud 以前用的是 Netflix 的 Zuul 1,一个连接占一个线程,连接一多就扛不住,2018 年 Spring 自己写了这个把它换掉。现在它还多了一个 WebMVC 版——不用响应式写法,传统 Servlet 也能跑。
第三道门:Ingress 与控制器——跟上会动的 Pod
后来大家把服务装进容器,交给 Kubernetes。门口的名单跟不上了。
在 K8s 里,程序跑在一个个 Pod(可以理解为装着程序的小盒子)里。Pod 会挂、会被换掉、会自动扩成 30 个,每换一次 IP 就变一次。
这对 Nginx 意味着什么?本机实测:Nginx 的名单里写着 3 个 Pod IP,每秒 20 个请求全部成功;第 8 秒发布一个新版本,3 个 Pod 被换掉、IP 全变;等旧的 3 个退场,每个请求都失败——502、504,名单上的地址一个都不在了。
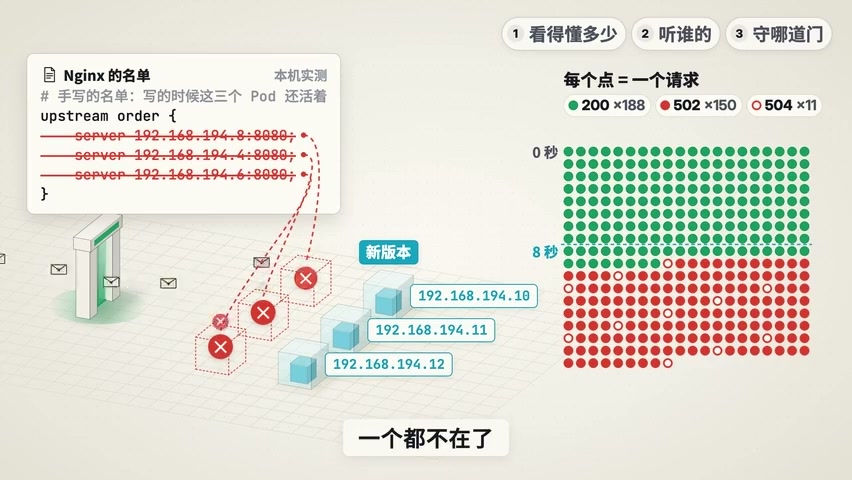
结论:写死的名单,跟不上会动的后端。
K8s 的思路:写下你想要什么
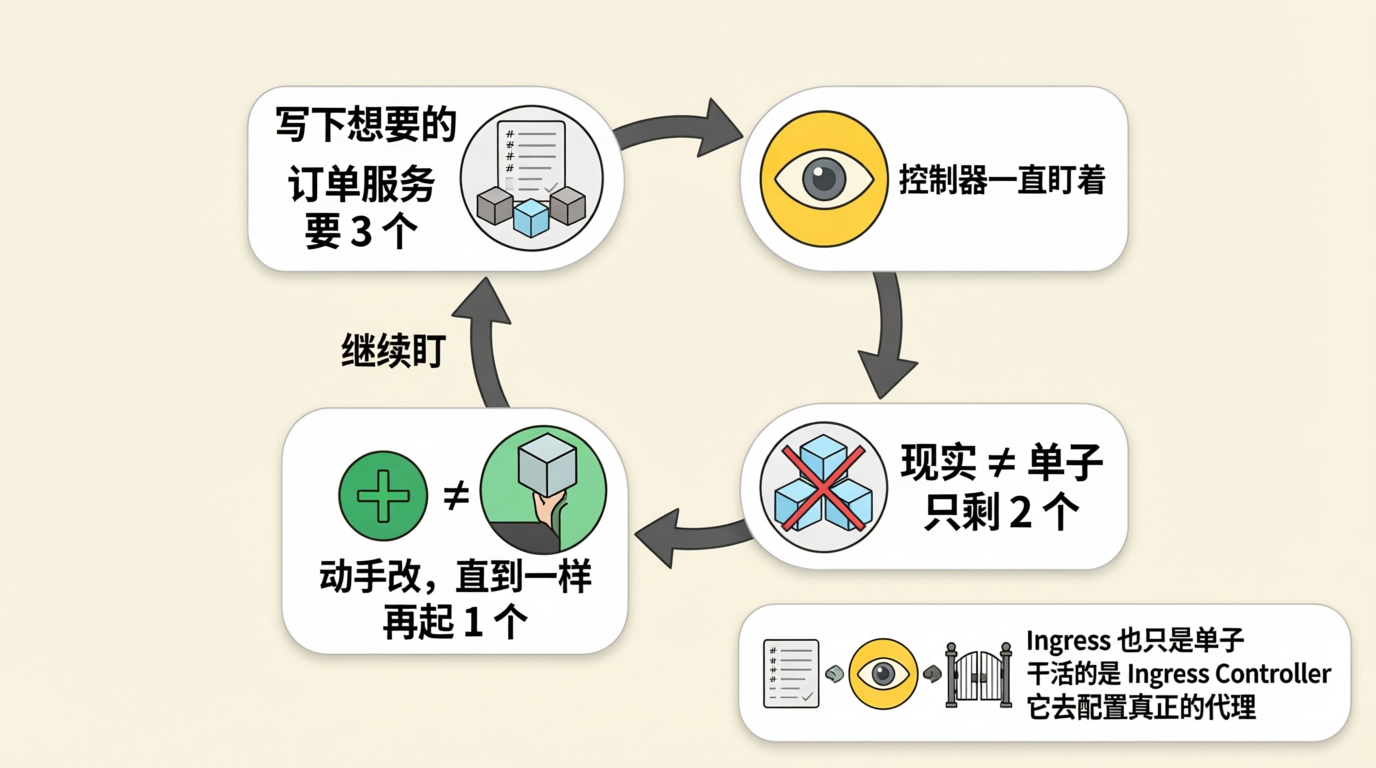
K8s 管理"会动的东西"只需要懂一个想法:你不去操作机器,你写下想要什么交给它。比如"订单服务要 3 个副本"。K8s 里有一批叫控制器的程序,一直盯着这些"单子":现实和单子不一样,它就动手改,直到一样。Pod 挂了一个,控制器发现只剩两个,就再起一个。
Pod 换来换去,别人怎么找到它?K8s 给一组 Pod 起一个不变的名字,叫 Service——名字不变,背后的名单自动更新。集群内部服务互相调用,直接用 Service 名字就行。
那外面的用户怎么进来?最直接的办法是把 Service 设成 LoadBalancer 类型,K8s 会找云厂商要一个负载均衡、给一个对外 IP。可它是一个服务一个:30 个服务就是 30 个负载均衡、30 个 IP,个个收钱;而且它是四层的,只看信封,没法按路径分给不同服务。
我们想要的是一扇门,按域名和路径把请求分给 30 个服务。K8s 的回答叫 Ingress——名字就是"入口"。它是一张规则单:shop.example.com/order 交给 order 服务。
只有单子,没有干活的人
单子交上去会发生什么?**什么都不会发生。**实测等了 30 秒,地址还是空的,没有任何东西在转发。
因为 Ingress 只是一张单子,K8s 自己不带干活的人。干活的叫 Ingress Controller:一个控制器,盯着这些规则单,去配置一个真正的代理。
最常见的一个实现叫 ingress-nginx。打开它的 Pod,里面有两样东西:一个 Go 写的控制器 + 一个 Nginx。刚才那张 18 行的单子,它翻译成了一份 734 行的配置文件再 reload——从交单到第一个请求成功 1.3 秒。
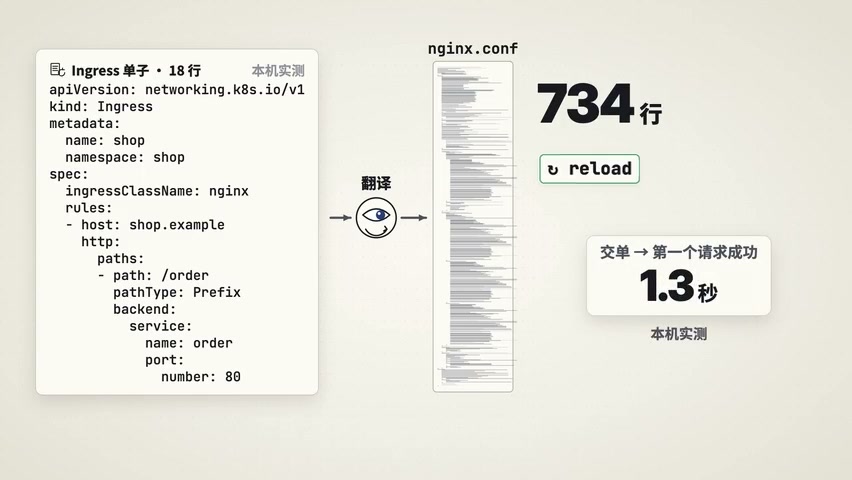
有意思的是,这 734 行里一个 Pod IP 都没有:名单不在文件里,在内存里。Pod 变了,控制器直接把新名单递给 Nginx 里的 Lua,不用 reload。实测 Pod 从 3 个扩到 10 个,reload 次数没变,请求马上均匀分到了 10 个 Pod 上。加一个新域名才不一样——文件要改,reload 一次。
ingress-nginx 和 Nginx 到底哪里不一样?引擎是同一个,不同在第二问:Nginx 听你手写的文件;ingress-nginx 听 K8s 里的单子,文件由控制器替你写。
避一个坑:两个"NGINX Ingress Controller"
叫 "NGINX Ingress Controller" 的有两个:一个是社区的 ingress-nginx,一个是 F5(Nginx 背后那家公司)做的。名字几乎一样,却是两套代码。
这个"盯单子、配引擎"的模式谁都能用:Kong、APISIX、Traefik 都有自己的 Ingress Controller。Traefik 是 Go 写的,连"生成文件"这一步都省了——自己读 K8s 里的单子,变了就直接改路由。作者当年的想法就一句话:反向代理能不能自己搞明白?
到这一步,守的门也换了:从机房大门变成集群的大门。
第四道门:Gateway API——把一张单子拆成三张
可用着用着,大家发现 Ingress 这张规则单本身太简单了。标准里能写的就这么几样:域名、路径、证书。
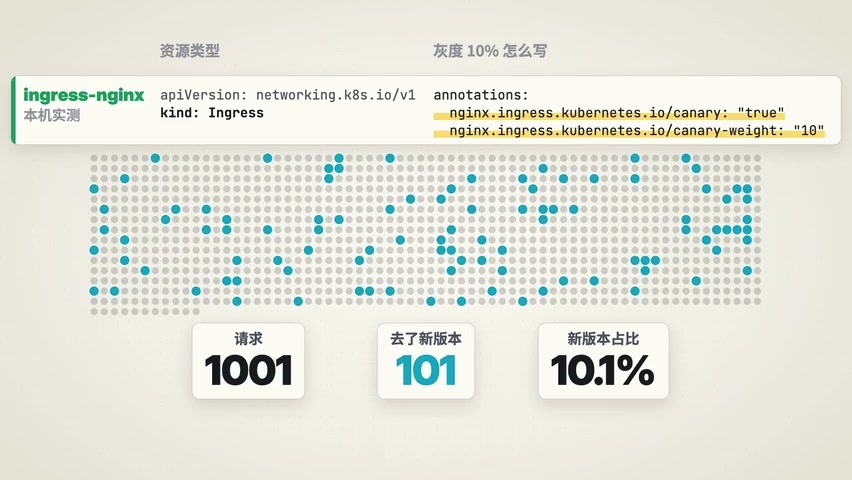
真实需求可不止这些:新版本先放 10% 流量、带某个请求头的走测试环境、超时设几秒……标准里没有,各家就自己加,塞进注解(annotation)。同样是"灰度 10%",ingress-nginx 加两条注解,Traefik 要换成它自己的资源类型,APISIX 又是另一套字段。
实测 ingress-nginx 的两条灰度注解:1001 个请求,101 个去了新版本——确实是 10%,能用。可换一家控制器,这些写法全要改一遍。
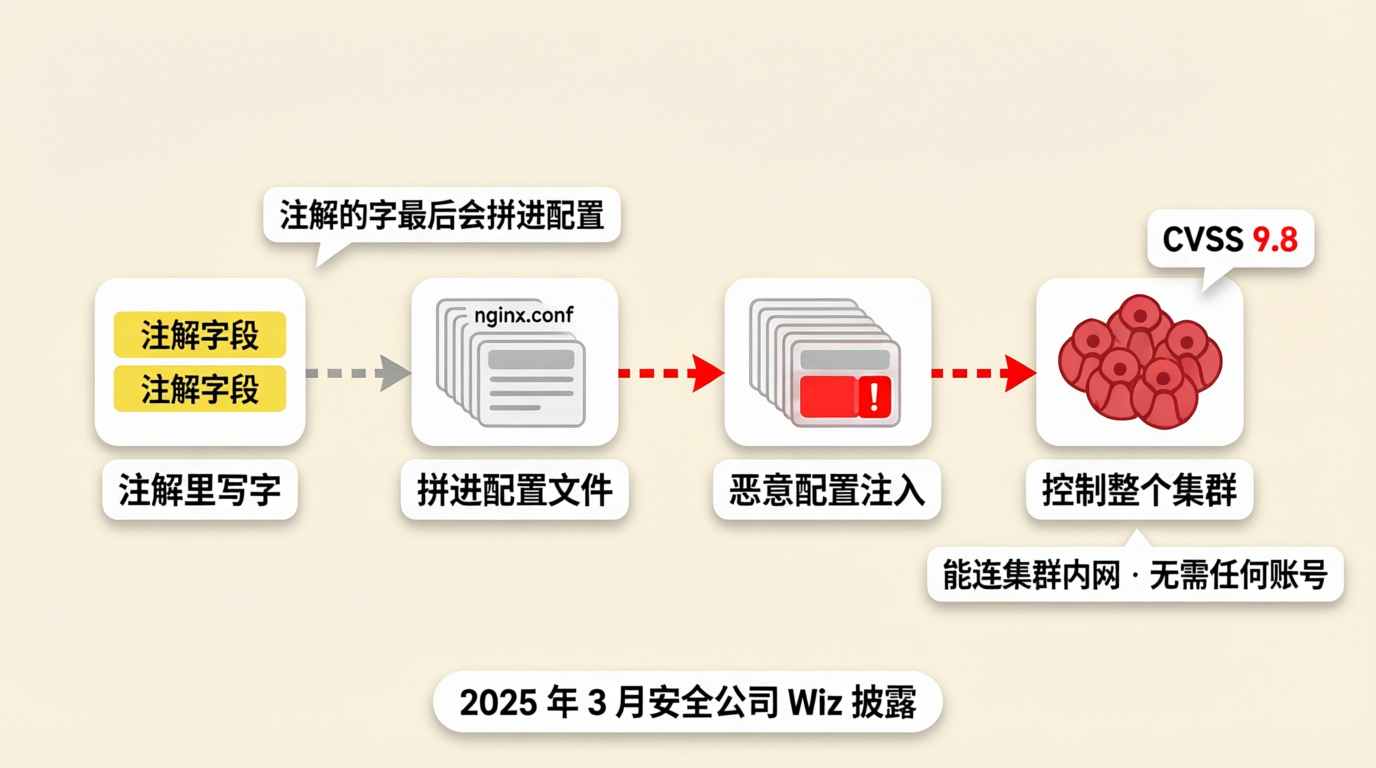
更麻烦的是安全:注解里的字最后会拼进配置文件,有的注解干脆就是让你直接写 Nginx 配置。2025 年 3 月,安全公司 Wiz 公布了一组 ingress-nginx 漏洞,起名 Ingress Nightmare(CVE-2025-1974):把恶意配置塞进它生成的配置文件,最严重的一个评分 9.8——只要能连上集群内网,不用任何账号就可能控制整个集群。
还有一处职责说不清:证书用哪个、负载均衡选哪家,是平台团队的事;路由怎么走,是业务团队的事。现在全挤在一张单子里,谁该改哪里?
三张单子,各归各的人
所以 K8s 社区重新设计了一套标准:Gateway API。它把一张单子拆成三张:
| 资源 | 管什么 | 谁来写 |
|---|---|---|
| GatewayClass | 这个集群的门用哪家实现 | 基础设施团队 |
| Gateway | 开一扇门:听哪个端口、用哪张证书 | 运维/平台团队 |
| HTTPRoute | 我的接口怎么走 | 业务开发自己 |
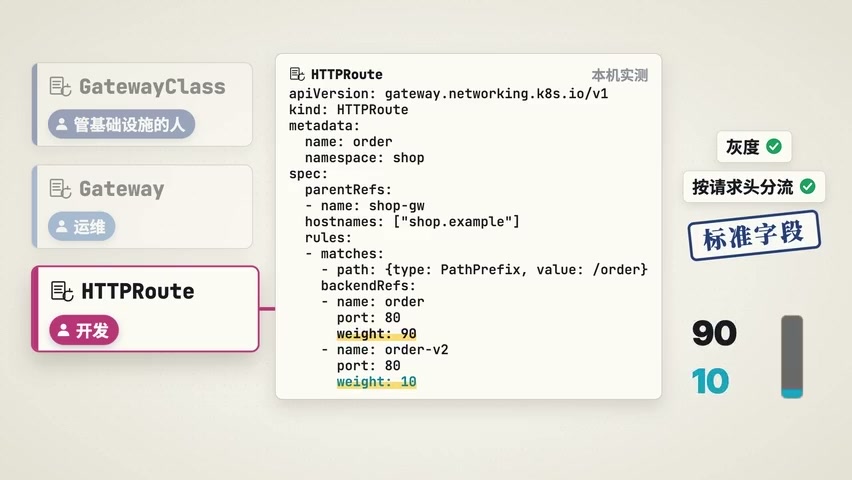
灰度、按请求头分流,都成了标准字段:灰度 10% 就是两个 weight——90 和 10。"标准"的意思是:谁来实现都认。实测同一份 HTTPRoute 同时挂在两家不同实现的门上,各发 500 次请求,新版本分别收到 9.8% 和 11.4%——都在 10% 上下。
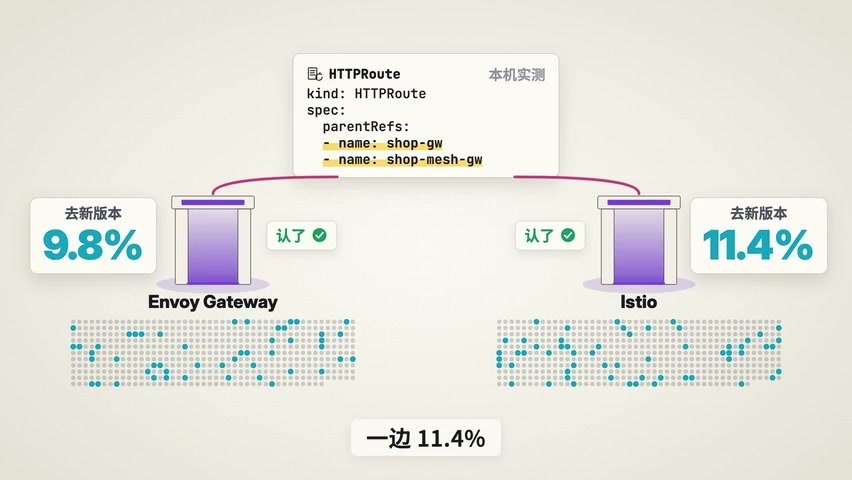
名字上注意:Gateway API 不是 API 网关。一个是 K8s 的一套接口标准,一个是一类产品。产品可以按这套标准来配——Kong、APISIX 的控制器都认 HTTPRoute。
Envoy 与 xDS:不 reload 的引擎
上面实测的第一家实现叫 Envoy Gateway,里面的引擎是 Envoy——Lyft 在 2016 年开源的代理,C++ 写的,一开始就是为大量服务互相调用的系统设计的。
它不靠读文件:控制面通过一套叫 xDS 的接口,把规则直接推进它的内存。Envoy Gateway 做的事,就是把 Gateway API 的单子翻译成 xDS 推给 Envoy。
实测:新加一条路由 0.2 秒生效;灰度从 10% 改成全量,0.4 秒内旧版本就没流量了——全程 Envoy 一次没重启。
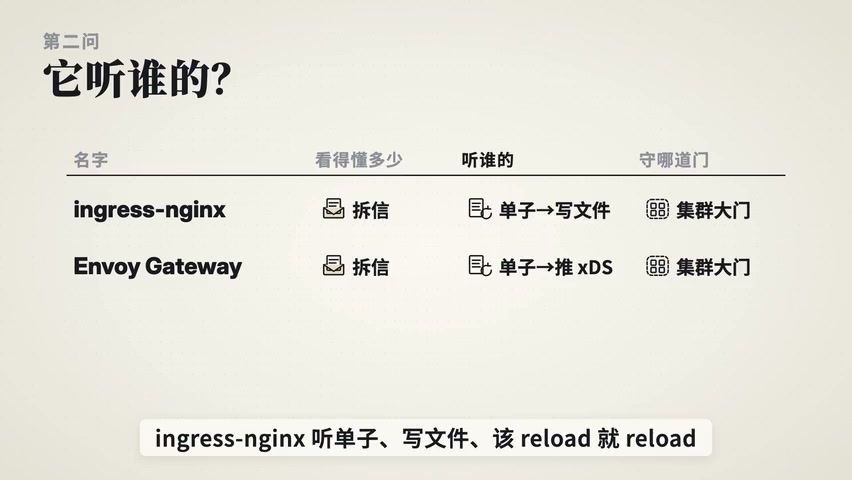
同样守在集群门口,第二问的答案不同:ingress-nginx 听单子、写文件、该 reload 就 reload;Envoy Gateway 听单子、推 xDS、不 reload。
ingress-nginx 退役了
说到 ingress-nginx,它用得有多广?据 Datadog 统计,大约一半的云原生环境都在用它。
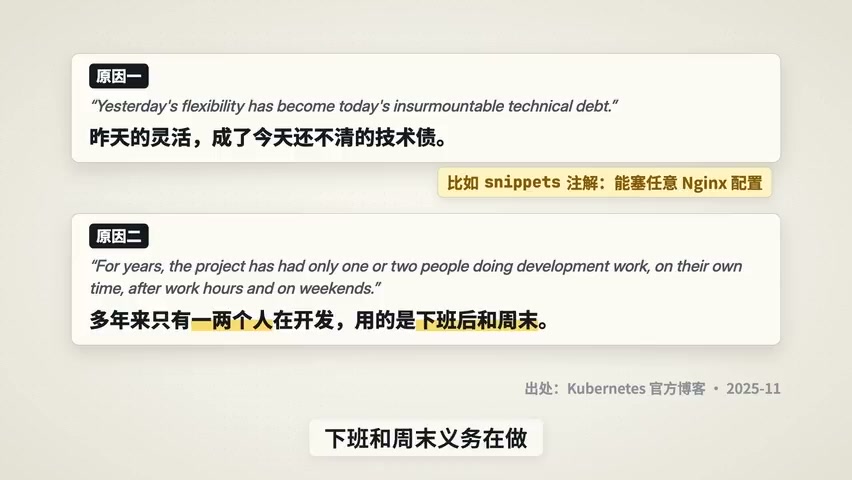
就是这么一个东西,社区版 ingress-nginx 已于 2026 年 3 月退役:不再发版,也不再修安全漏洞。已经在跑的不会坏,只是以后出了漏洞没人补。Kubernetes 官方博客(2025-11-11)给出的原因有两个:
- 太灵活——注解这类灵活性成了安全上的旧账(snippets 注解可以直接注入任意 Nginx 配置);
- 维护的人常年只有一两个,下班和周末义务在做,社区始终没能补充足够的维护力量。
注意:退役的不是 Nginx,也不是 Ingress 这个 API。Ingress 标准本身没删,但冻结了,不再加新东西。官方建议:迁移到 Gateway API,或其他仍在维护的 Ingress 控制器。检查自己是否在用的命令:
kubectl get pods --all-namespaces --selector app.kubernetes.io/name=ingress-nginx第五道门:Istio——服务网格与东西向流量
门口的事说完了,可请求进门以后呢?
订单要调用库存,库存要调用支付——服务和服务之间每秒也有大量请求。这些请求一样需要:失败了重试几次、多久算超时、要不要加密、新版本先放 10%。又是老问题:每个服务各写一遍。
但这回搬不到门口了——这些请求根本不走门口。办法是给每个服务旁边配一个小代理:服务发出去、收进来的请求都先过它。这个小代理叫边车(Sidecar),像摩托车旁边挂的那个斗。
成百上千个边车,谁来指挥?一个控制面统一把规则推给它们。这一整套叫服务网格(Service Mesh),Istio 是最常见的一个:控制面叫 istiod,边车用的就是 Envoy。
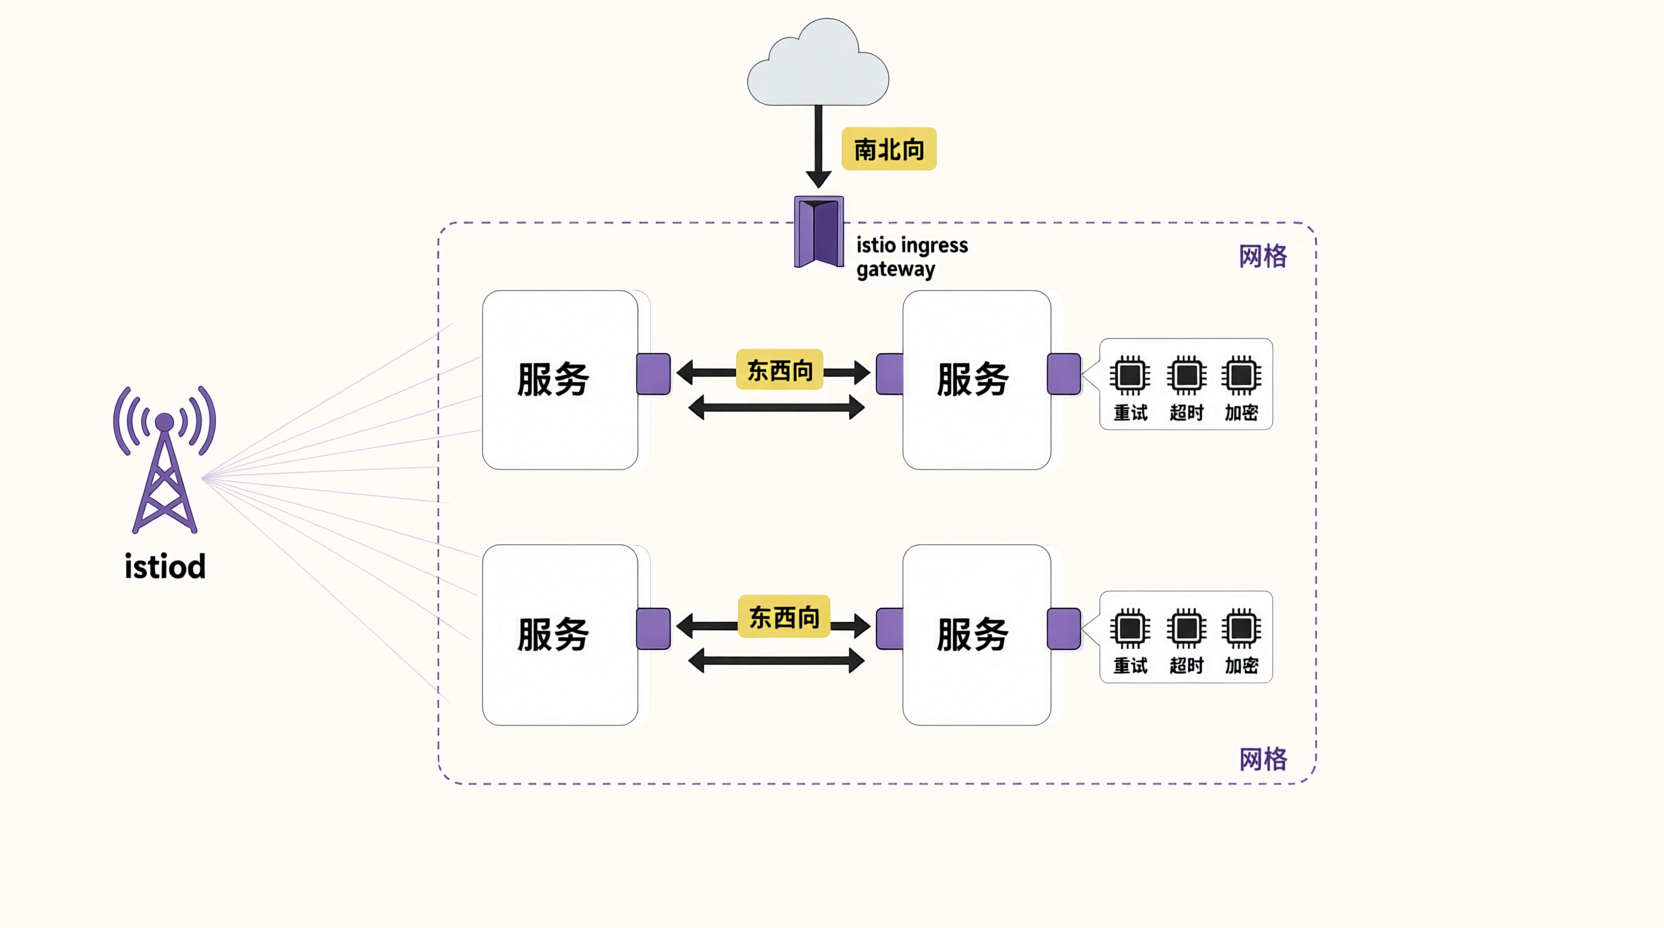
实测:给命名空间打上一个标签,重启之后,每个 Pod 从一个容器变成两个——多出来的那个就是 Envoy。Istio 现在还有不带边车的模式叫 Ambient:每台机器放一个代理管四层,要七层再另加。
南北向与东西向
把网格画出来:外面进来的流量是竖着的(南北向),服务之间的是横着的(东西向)。网格管的是东西向流量;南北向流量想进网格,也得有扇门——istio ingress gateway,一个单独部署的 Envoy,同样听 istiod 指挥。
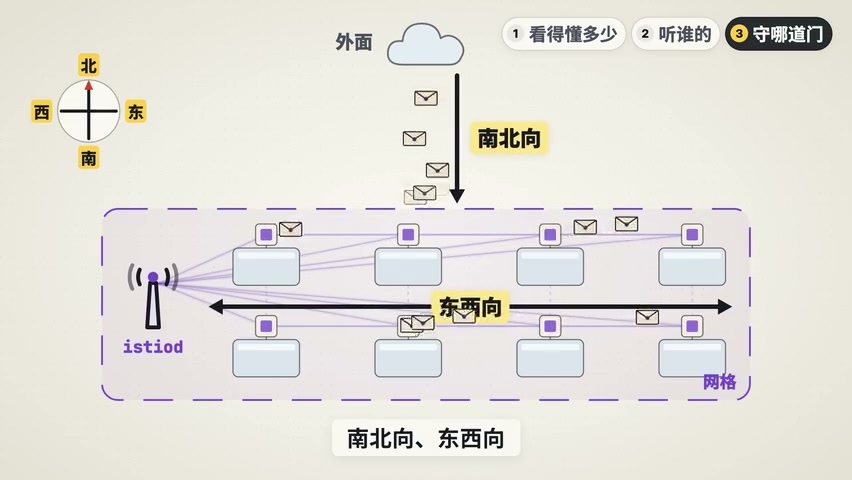
外面的请求一进这扇门,就和网格里的服务讲同一套规矩:同样的身份、同样的加密、同样的规则。
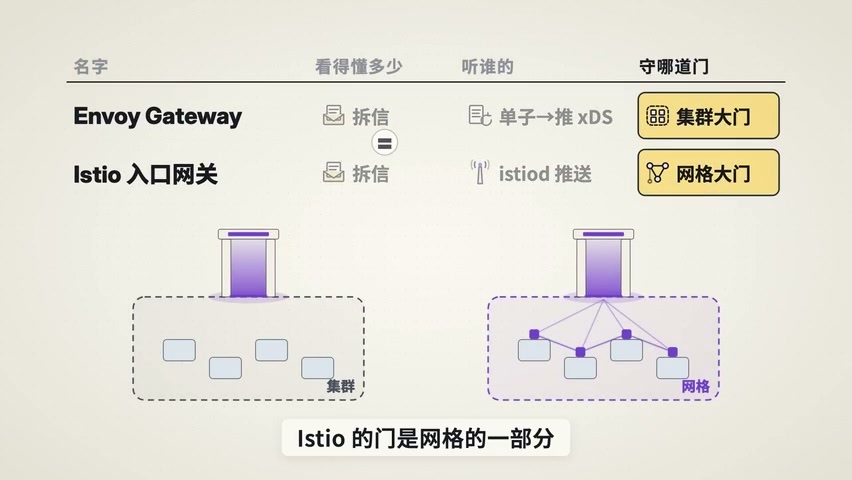
它和 Envoy Gateway 哪里不一样?引擎都是 Envoy(本机看版本号都是 1.39),都能用 Gateway API 来配。不同在第三问:Istio 的门是网格的一部分;Envoy Gateway 只管集群门口。没上网格就用不上前者,上了 Istio,入口一般就用它。
请求全程与选型建议
回到开头那张图,跟着一个请求走完四道门:
- 接入层:先过四层负载均衡,再过 Nginx——机房门口分流、卸下 HTTPS;
- Ingress/Gateway:集群门口,跟上那些会动的 Pod;
- API 网关:认出是谁、看它还剩几次配额(很多公司会把这道和上一道合成一个,比如直接用 APISIX 充当 Ingress);
- Istio 入口网关:把请求接进网格,之后服务之间由边车接手。
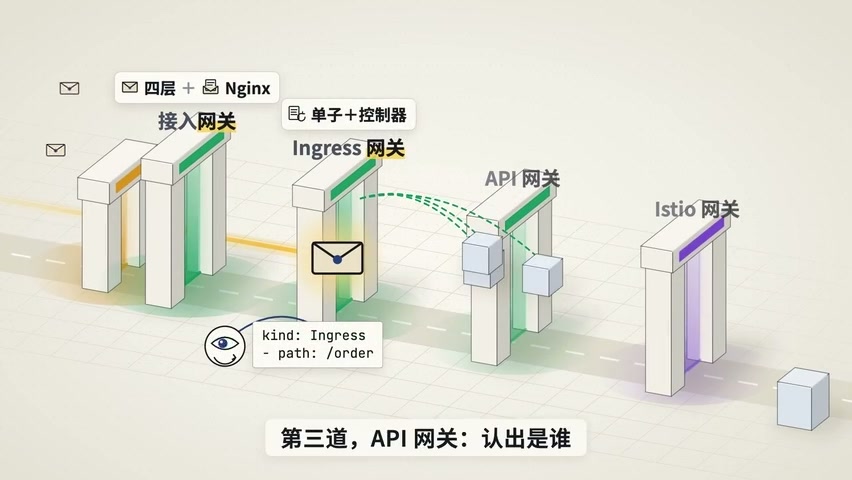
每过一道门要多花多少时间?实测:一道门中位数只多零点几毫秒。**门不贵,贵的是要有人维护它。**所以不是每家都需要这四道门——每一道门都应该在它的问题出现时才加上。一台服务器的小网站,一个 Nginx 就够了。
揭个底:引擎只有三类
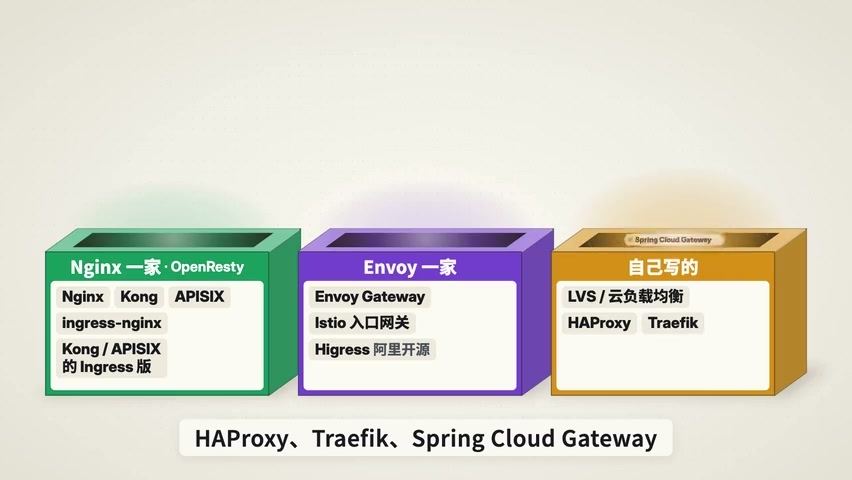
名字有十几个,可真正在转发流量的引擎只有三类:
- Nginx/OpenResty 系:Nginx、Kong、APISIX、ingress-nginx;
- Envoy 系:Envoy Gateway、Istio,还有阿里开源的 Higress;
- 各家自己写的:HAProxy、Traefik、Spring Cloud Gateway。
引擎决定性能和脾气;名字之间的不同,大多在另外两个问题上——看得懂多少、听谁的。
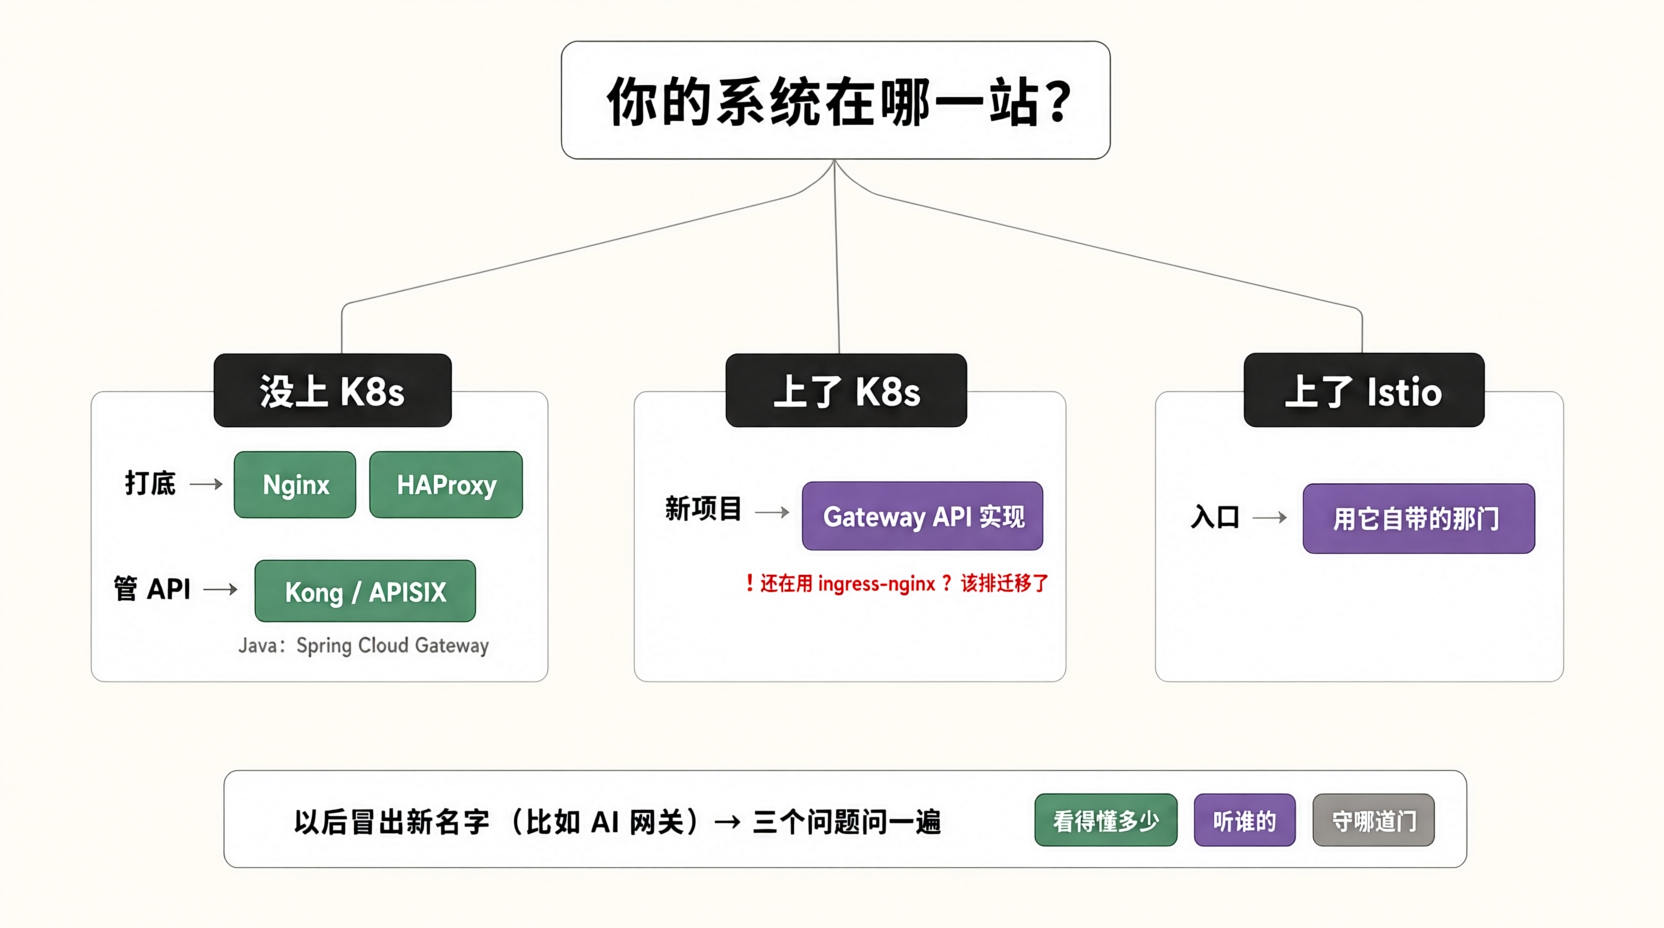
怎么选
- 没上 K8s:Nginx 或 HAProxy 打底;要管 API 就加 Kong/APISIX;Java 全家桶可以用 Spring Cloud Gateway;
- 上了 K8s:新项目直接用 Gateway API 的实现(Envoy Gateway、Istio、APISIX 等);还在用 ingress-nginx 的,该排迁移计划了;
- 上了 Istio:入口就用它自带的那扇门;
- 以后再冒出新名字(比如这两年的 AI 网关:按 Token 限流、按模型分流),也一样——三个问题问一遍。
面试最常问的 5 道题
三个问题速查表
| 看得懂多少 | 听谁的 | 守哪道门 | |
|---|---|---|---|
| LVS / 云 LB | 四层,只看信封 | 配置/云控制台 | 机房大门外 |
| Nginx / HAProxy | 七层,拆信看路径 | 手写配置文件 + reload | 机房大门 |
| Kong / APISIX | 七层 + 调用方身份 | 数据库(Postgres/etcd),毫秒级生效 | 机房大门(API 之门) |
| Spring Cloud Gateway | 七层 + 注册中心 | 代码/配置 + Nacos | 应用集群门口 |
| ingress-nginx | 七层,认 Pod/Service | K8s Ingress 单子 → 生成文件 + Lua 动态名单 | 集群大门 |
| Envoy Gateway / Gateway API | 七层,标准灰度/分流 | K8s 三张单子 → xDS 推内存,不重启 | 集群大门 |
| Istio(边车 + 入口网关) | 七层 + mTLS 身份 | istiod 控制面统一下发 | 服务之间(东西向)+ 网格入口 |
参考资料
- Kubernetes:Ingress 与控制器 — https://kubernetes.io/docs/concepts/services-networking/ingress/
- Gateway API:概念、角色与 API 网关的区别 — https://gateway-api.sigs.k8s.io/docs/introduction/
- Kubernetes:社区版 ingress-nginx 退役公告 — https://kubernetes.io/blog/2025/11/11/ingress-nginx-retirement/
- Istio:数据面与控制面 — https://istio.io/latest/docs/ops/deployment/architecture/
- Envoy Gateway:系统设计 — https://gateway.envoyproxy.io/community/design/system-design/
- Apache APISIX:架构 — https://apisix.apache.org/docs/apisix/architecture-design/apisix/
- Spring Cloud Gateway:参考文档 — https://docs.spring.io/spring-cloud-gateway/reference/
文中所有实测数字对应演示用的本机环境,仅作职责拆解示例,不构成产品性能排名。四道门并非每个系统都需要,Ingress 与 API 策略也可以由同一套产品承担。